La sicurezza della rete e il suo corretto funzionamento a ogni livello accompagnano da sempre ricercatori e progettisti di sistemi di comunicazione. Basti pensare che l’idea di una rete estesa, che ha posto le basi dell’odierna Internet, sviluppata da RAND Corporation, mirava a creare una rete di calcolatori capace di funzionare anche in caso di distruzione parziale. Questo concetto è stato poi trasferito dalla scala globale a soluzioni "micro", oggi implementate in milioni di reti WAN, MAN e LAN in tutto il mondo. Come spesso accade, tecnologie inizialmente sviluppate in ambito militare sono state in seguito adottate per usi civili. Alcune in modo diretto, come le soluzioni per l’autenticazione TACACS+ e RADIUS, altre sfruttando concetti analoghi, come la decentralizzazione dei servizi o la ridondanza dei dispositivi.

Dato l’ampio significato del concetto di sicurezza di rete, in questo articolo restringiamo l’ambito e affrontiamo tre temi principali:
1. autenticazione sicura degli utenti,
2. protezione ad anello nel livello di aggregazione della rete,
3. ridondanza a livello del core di rete.
1. AUTENTICAZIONE SICURA DEGLI UTENTI
La gestione efficiente degli abbonati in termini di servizi erogati è ovviamente alla base del successo di una rete, ma non meno importanti sono gli aspetti legati al processo sicuro di autenticazione degli utenti. Oltre alle funzioni che proteggono, ad esempio, dagli attacchi ai pacchetti ARP o ai servizi DHCP, è fondamentale che l’autenticazione dell’utente venga eseguita in modo sicuro. Una delle migliori funzioni per questo scopo è l’autenticazione tramite server RADIUS, conforme allo standard IEEE802.1X. Uno dei principali vantaggi di questa soluzione è l’eliminazione del rischio di accesso non autorizzato alla rete già a livello di accesso, oltre alle diverse possibilità di cifratura. Inoltre, l’autenticazione RADIUS può essere utilizzata sia in reti cablate sia wireless, oltre che in ambienti misti.
2. PROTEZIONE AD ANELLO NEL LIVELLO DI AGGREGAZIONE DELLA RETE
La sicurezza ai livelli di aggregazione e distribuzione dei servizi, così come al confine della rete, è strettamente legata alla topologia e all’architettura adottate.
Nel caso di una tipica topologia a stella o ad albero è necessario utilizzare strumenti che garantiscano una protezione lineare, come LACP (per la protezione del collegamento fisico), G.8031 o Port Backup per una protezione completa. Una topologia decisamente più resiliente è tuttavia la configurazione ad anello, basata sul protocollo G.8032 che, combinato con l’aggregazione LACP, offre un alto grado di resistenza ai guasti sia dei collegamenti fisici sia dei dispositivi di rete, con tempi di commutazione inferiori a 50 ms. È particolarmente importante che tali protocolli consentano l’utilizzo di velocità di collegamento eterogenee: in presenza di un budget di progetto molto rigido, il link di backup può quindi essere basato su apparati più economici rispetto al backbone principale. L’ideale è che i protocolli ad anello siano disponibili già nei modelli base dei dispositivi, così da poter creare liberamente configurazioni di collegamento sia all’interno delle nuove reti sia in quelle già operative.
L’opzione migliore è impiegare switch che possano lavorare contemporaneamente in più anelli e sfruttare porte aggregate per i collegamenti ring.
Il meccanismo di funzionamento dei protocolli ad anello consente di sostituire efficacemente lo spanning tree nella rete, mantenendo allo stesso tempo migliori parametri di tempo di commutazione del percorso (inferiori a 50 ms). In questa architettura distinguiamo nodi principali e nodi di transito. In primo luogo viene definito il nodo principale della catena, con porte "primary" e "secondary". Si tratta di un punto critico dell’anello, perché qui viene specificato quale percorso dell’anello sarà il collegamento inattivo (di backup). Successivamente si definiscono i nodi di transito dell’anello, mantenendo il corretto ordine delle porte. L’ordine delle porte è importante per le loro funzioni: la porta "primary" serve all’invio dei pacchetti "Hello", mentre la porta "secondary" alla loro ricezione. L’ultimo elemento da configurare sono i timer: hello timer e fail timer. Una volta configurati in questo modo, al rilevamento di un guasto (assenza del pacchetto "Hello" per il tempo definito nel fail timer, generalmente superiore a tre volte l’hello timer), i dispositivi inviano al nodo principale un pacchetto "link down", che provoca lo sblocco della porta "secondary" sul nodo principale e, di conseguenza, il ricalcolo del percorso dei pacchetti nella rete.
3. RIDONDANZA A LIVELLO DI CORE DI RETE
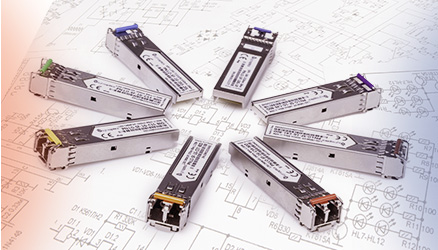
Una volta configurati in questo modo i livelli di accesso e aggregazione, resta da configurare i dispositivi che operano al confine della nostra rete sicura. Il sistema distribuito proposto è stato collegato tramite link 10GE. Va sottolineato che si possono utilizzare qualsiasi tipo di link 10GE, siano essi SR, LR, ER o ZR, nonché semplici collegamenti Twinax. La nostra proposta di moduli SFP per la realizzazione di questi link sono moduli ottici di qualità comprovata, con il miglior rapporto qualità/prezzo, come ad esempio:
- Modulo ottico SFP+ SR 10Gbs 850nm LC DDM MMF 300m (VSCEL+PIN) Modello LO-SP-10G-SR
- Modulo ottico SFP+ LR 10Gbs 1310nm LC DDM SMF 10km (DFB+PIN) Modello: LO-SP-10G-LR
- Modulo ottico SFP+ ER 10Gbs 1550nm LC DDM SMF 40km (EML+PIN) Modello LO-SP-10G-ER
- Modulo ottico SFP+ ZR 10Gbs 1550nm LC DDM SMF 80km, Modello LO-SP-10G-ZR
La flessibilità di questa soluzione consiste nella possibilità di utilizzare gli switch sia come unità indipendenti, sia collegandoli in un unico switch logico tramite la funzione VSF, ossia combinandoli in uno stack indipendentemente dalla distanza fisica tra le diverse sedi.
Una configurazione di questo tipo per i dispositivi operanti nel core della rete consente una gestione molto più semplice dell’intera infrastruttura, mantenendo al contempo la decentralizzazione del dispositivo principale. Offre inoltre numerose possibilità di protezione contro il guasto di una parte del sistema.
La rete esemplificativa che proponiamo è soltanto una delle possibili modalità di costruzione di un sistema di telecomunicazioni affidabile. L’ampia gamma di funzionalità dei moderni apparati carrier-grade offre numerose opzioni agli architetti di sistemi ICT.
Non vuoi perdere i prossimi articoli? Iscriviti alla newsletter oppure seguici su: