Bezpečnost sítě a její spolehlivý provoz na každé úrovni jsou témata, která provázejí vědce i návrháře komunikačních systémů v podstatě od samého začátku. Stačí připomenout, že myšlenka rozsáhlé sítě, která se stala základem dnešního internetu, vytvořená společností RAND Corporation, měla řešit konstrukci počítačové sítě schopné fungovat i při částečném zničení. Tento koncept byl následně přenesen z globální úrovně do mikrorozhraní, která dnes fungují v milionech sítí WAN, MAN a LAN po celém světě. Jako často v technologiích, řešení vyvinutá pro armádu se časem přesunula do civilního využití. Některá přímo, jako autentizační mechanismy TACACS+ a RADIUS, jiná na bázi podobných koncepcí, jako je decentralizace služeb nebo redundance zařízení.

Vzhledem k širokému významu pojmu bezpečnost sítě zúžíme téma tohoto článku a zaměříme se na tři hlavní oblasti:
1. bezpečná autentizace uživatelů,
2. ringová ochrana v agregační vrstvě sítě,
3. redundance na úrovni jádra sítě.
1. BEZPEČNÁ AUTENTIZACE UŽIVATELŮ
Efektivní obsluha účastníků z hlediska poskytovaných služeb je samozřejmě základem úspěchu sítě, neméně důležité jsou však aspekty bezpečného ověřování uživatelů. Kromě funkcí, které chrání například před útoky na ARP pakety nebo služby DHCP, je důležité, aby autentizace uživatele probíhala bezpečným způsobem. Jednou z nejlepších funkcí pro toto nasazení je autentizace s využitím serveru RADIUS, v souladu se standardem IEEE802.1X. Jednou z hlavních výhod tohoto řešení je eliminace rizika neautorizovaného přístupu do sítě už na úrovni přístupové vrstvy, a také různé možnosti šifrování. Autentizaci RADIUS lze navíc použít jak v kabelových sítích, tak v bezdrátových i v hybridních prostředích.
2. RINGOVÁ OCHRANA V AGREGAČNÍ VRSTVĚ SÍTĚ
Bezpečnost na úrovni agregace a distribuce služeb, stejně jako na hranici sítě, je mnohem více spojena s topologií a architekturou.
V případě typické hvězdy nebo stromu musíme používat nástroje zajišťující lineární ochranu, jako je LACP (pro ochranu fyzického spoje), G.8031 nebo Port Backup pro plnou ochranu. Podstatně odolnější topologií je však bezpochyby kruh, založený na protokolu G.8032, který v kombinaci s agregací LACP poskytuje vysoký stupeň odolnosti vůči poruchám jak fyzických spojů, tak i zařízení v síti, s dobou přepnutí pod 50 ms. Co je nejdůležitější, tyto protokoly umožňují použití heterogenních rychlostí spojení, takže v případě velmi napjatého rozpočtu projektu může být záložní linka postavena na levnějších zařízeních než hlavní páteř. Ideální je, pokud jsou ringové protokoly dostupné už od nejnižších modelů zařízení, což umožňuje volně vytvářet topologie spojů uvnitř nových i stávajících sítí.
Nejvhodnější je používat přepínače, které mohou pracovat v několika kruzích současně a využívat agregované porty pro ringová spojení.
Mechanismus fungování ringových protokolů umožňuje v síti úspěšně nahradit spanning tree, a současně zachovat lepší parametry doby přepnutí trasy (pod 50 ms). Máme zde hlavní a přenosové uzly. Nejprve je definován hlavní uzel řetězce a na něm porty „primary“ a „secondary“. Jde o klíčový bod kruhu, protože právě zde určujeme, která cesta v ringu bude neaktivním (záložním) spojením. Následně definujeme přenosové uzly kruhu při zachování správného pořadí portů. Pořadí portů je důležité vzhledem k jejich funkcím: port „primary“ slouží k odesílání paketů „Hello“, zatímco port „secondary“ k jejich přijímání. Posledním prvkem, který je třeba definovat, jsou časovače: hello timer a fail timer. Takto nakonfigurovaná zařízení v okamžiku detekce poruchy (absence paketu „Hello“ v čase určeném ve fail timeru, obvykle větším než trojnásobek hello timeru) odešlou na hlavní uzel paket „link down“, což způsobí odblokování portu „secondary“ na hlavním uzlu a v důsledku toho změnu trasy paketů v síti.
3. REDUNDANCE NA ÚROVNI JÁDRA SÍTĚ
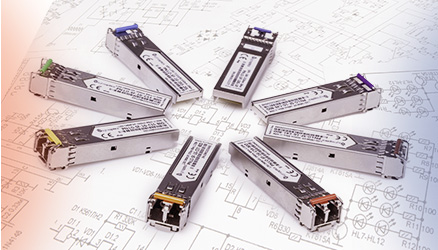
Při takto nakonfigurovaných přístupových a agregačních vrstvách zbývá nakonec nakonfigurovat zařízení pracující na hranici naší bezpečné sítě. Navržený distribuovaný systém byl propojen pomocí 10GE linek. Je třeba zdůraznit, že to mohou být libovolné 10GE linky, ať už SR, LR, ER nebo ZR, stejně jako běžný Twinax. Naším návrhem SFP modulů pro realizaci těchto linek budou prověřené optické transceivery s nejlepším poměrem cena/výkon, jako například:
- Optický transceiver SFP+ SR 10Gbs 850nm LC DDM MMF 300m (VSCEL+PIN) model LO-SP-10G-SR
- Optický transceiver SFP+ LR 10Gbs 1310nm LC DDM SMF 10km (DFB+PIN) model: LO-SP-10G-LR
- Optický transceiver SFP+ ER 10Gbs 1550nm LC DDM SMF 40km (EML+PIN) model LO-SP-10G-ER
- Optický transceiver SFP+ ZR 10Gbs 1550nm LC DDM SMF 80km, model LO-SP-10G-ZR
Flexibilita tohoto řešení spočívá v možnosti využít přepínače jak jako nezávislé jednotky, tak je spojit do jednoho logického přepínače díky funkci VSF, tedy vytvořit z nich stack bez ohledu na fyzickou vzdálenost mezi jednotlivými lokalitami.
Taková konfigurace zařízení pracujících v jádru sítě umožňuje mnohem jednodušší správu celé struktury při současné decentralizaci hlavního zařízení. Zároveň poskytuje mnoho možností, jak se chránit před selháním části systému.
Navržená ukázková síť je pouze jednou z možností budování spolehlivého telekomunikačního systému. Široká funkcionalita moderních operátorských zařízení dává architektům ICT systémů velký prostor při návrhu výsledné architektury.
Nechcete přijít o další články? Přihlaste se k odběru newsletteru nebo nás sledujte na: